Internet es una vasta colección de infraestructuras interconectadas, principalmente routers, organizadas en Sistemas Autónomos (AS). Para reenviar paquetes entre redes, a menudo es necesario utilizar un protocolo de enrutamiento. El Protocolo de Puerta de Enlace Fronteriza (Border Gateway Protocol o BGP) es un protocolo de enrutamiento interdominio ampliamente adoptado, mientras que dentro de los límites administrativos de una red se emplean otros protocolos.
Sin embargo, el enrutamiento en Internet no está exento de posibles anomalías, entre ellas, un bucle de enrutamiento (routing loop). Un bucle de enrutamiento ocurre cuando un paquete no puede llegar a su destino porque es reenviado repetidamente a través de un segmento de camino hasta que finalmente es descartado para evitar el consumo innecesario de los recursos de red.
Los bucles de enrutamiento representan una amenaza significativa para la estabilidad del enrutamiento en la región, ya que pueden afectar de manera negativa el desempeño de la red al provocar la pérdida de paquetes, generar tráfico innecesario y aumentar la latencia.
(Acceso libre, no requiere suscripción)
En este artículo, exploramos el comportamiento del enrutamiento en la República Dominicana. Para ello, analizamos 1476 prefijos IPv4 anunciados por 197 AS que operan en el país, con el objetivo de identificar posibles bucles de enrutamiento.
¿Pueden observarse bucles de enrutamiento en los caminos de Internet dentro de la República Dominicana?
En este estudio, consideramos que existe un posible bucle de enrutamiento cuando en nuestras mediciones de traceroute aparecen secuencias de saltos repetidas y periódicas. Para recopilar las mediciones, adoptamos la metodología que se describe a continuación.
En primer lugar, para cada uno de los 1476 prefijos IPv4 anunciados por los 197 AS registrados en la República Dominicana, enviamos sondas ICMP a al menos 40 direcciones IP diferentes dentro del prefijo. Estas sondas se generaron por medio de la biblioteca Scapy. Para cada prefijo escaneado en el que al menos una dirección IP generó una respuesta ICMP Time Exceeded (tiempo excedido), registramos la dirección IP que origininó la respuesta y seleccionamos de manera aleatoria otra dirección IP del mismo prefijo. Siguiendo este procedimiento, obtuvimos un conjunto de 234 direcciones IP para mediciones de traceroute adicionales.
En segundo lugar, programamos un conjunto de traceroutes en RIPE Atlas. Específicamente, utilizamos la sonda 60205 de RIPE Atlas, conectada a través del AS6400 (Claro Dominicana), uno de los sistemas autónomos (AS) mejor conectados del país según el Eyeball Rank. También realizamos pruebas desde la sonda 32174, conectada a través del AS267705. Esto nos permitió contar con dos puntos de observación distintos y evaluar si un bucle de enrutamiento era observable únicamente desde redes de origen específicas.
En tercer lugar, realizamos traceroutes tanto basados en ICMP como en TCP. Usar dos mecanismos diferentes para los traceroute nos permitió comparar los caminos observados e identificar bucles que podrían depender del tipo de tráfico reenviado. Esto es particularmente útil para detectar casos potencialmente asociados con el enrutamiento basado en políticas (Policy-Based Routing o PBR), donde las decisiones de reenvío pueden variar dependiendo de las características del tráfico.
Por último, verificamos los posibles bucles mediante traceroutes personalizados, ejecutados a través de diferentes sitios como NetKitBox y DNS-checker. También repetimos las pruebas en diferentes momentos para comprobar si el bucle persistía.
Lo que revelan las mediciones
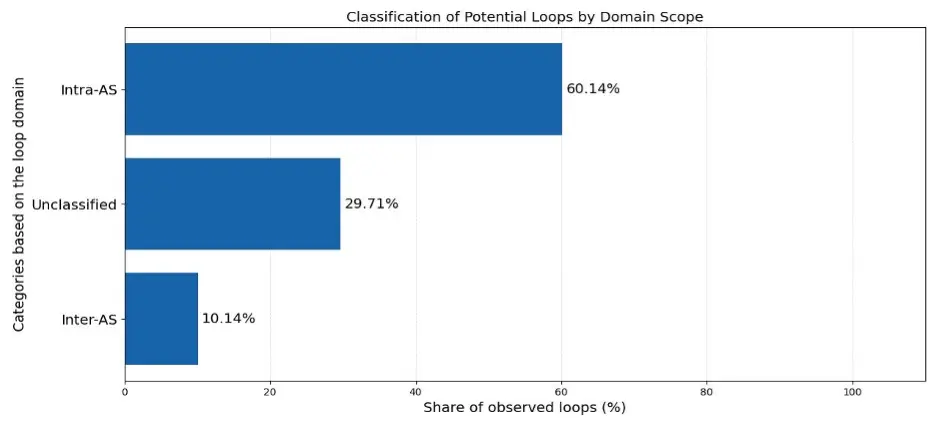
Sobre la base de las mediciones recopiladas, identificamos al menos 138 casos que mostraban patrones de reenvío consistentes con posibles bucles de enrutamiento. De este total, 24 mostraban un ciclo de bucle intra-AS y 14 un ciclo de bucle inter-AS. Los 100 casos restantes contenían direcciones IP privadas dentro del ciclo observado que no podían mapearse directamente a un AS o respuestas de timeout intermedio que no permitieron identificar el AS de manera confiable.
No obstante, si adoptamos el criterio de que un bucle es intra-AS cuando el último salto público antes del segmento del ciclo con direcciones privadas y el prefijo de destino pertenecen al mismo ASN, el número de casos intra-AS aumenta a 83. Según este criterio, 41 casos permanecen sin clasificar.
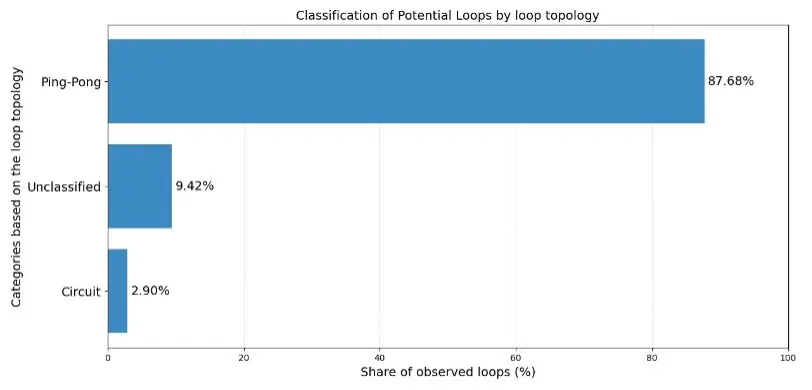
Por otro lado, considerando la topología del ciclo del bucle, clasificamos los casos como Ping-Pong, Circuit o Unclassified. Ping-Pong se refiere a los casos en los que los paquetes oscilaban entre dos saltos, mientras que los bucles de tipo Circuit contienen ciclos con más de dos saltos. La gran mayoría de los casos son bucles de tipo Ping-Pong. La topología del bucle es importante porque ayuda a deducir su potencial causa.
Los resultados se resumen en las siguientes figuras.
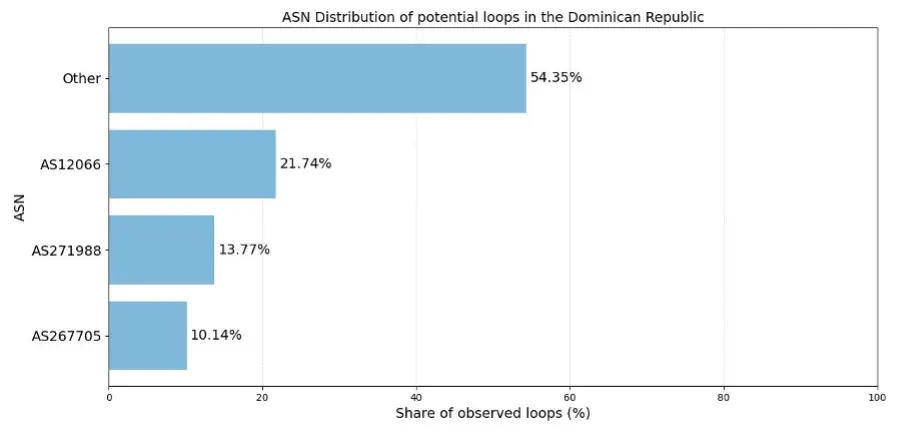
Por último, en la siguiente figura se ilustra la distribución de los bucles observados según el ASN de destino. Muestra que los posibles bucles observados no se limitan a un único AS de destino.
En la siguiente tabla presentamos identificadores de medición representativos de RIPE Atlas.
Categorías
ID de medición de RIPE Atlas
Intra-AS
215333649 (dst: 186.120.15.1)
Inter-AS
215329771 (dst: 45.186.15.13)
Ámbito sin clasificar
215329032 (dst: 45.85.180.20)
Ping-Pong
215329771 (dst: 45.186.15.13)
Circuit
215330052 (dst: 45.186.14.16)
Topología de bucle sin clasificar
215326566 (dst: 38.127.196.12)
Lo que esto significa para el enrutamiento de Internet en República Dominicana
Los resultados observados muestran que las anomalías en el reenvío pueden persistir en el tiempo y no aparecer únicamente como eventos de convergencia de corta duración.
Para los operadores de red de la región, este estudio puede ayudarles a detectar y resolver problemas al identificar los routers, los prefijos y los caminos implicados en comportamientos anómalos de reenvío. Para los investigadores de Internet, ofrece una metodología práctica para estudiar la resiliencia del enrutamiento y las fallas operacionales a escala regional.
Las opiniones expresadas por los autores de este blog son propias y no necesariamente reflejan las opiniones de LACNIC.