Escrito por César Díaz, Líder de Asuntos de Telecomunicaciones de LACNIC
Como entusiasta de la mecánica y la reparación de autos, desde hace años estoy suscrito a una página especializada en la marca de mi vehículo. Es uno de esos sitios conocidos como “Do It Yourself (DIY)”, donde aficionados y propietarios podemos consultar información técnica para conocer mejor nuestros autos y realizar algunas reparaciones por cuenta propia.
Una de las herramientas que más utilizaba eran los esquemas y diagramas de mecánica automotriz. Estos me permitían ver gráficamente cómo se ensamblan diferentes partes del motor, la carrocería y otros componentes del vehículo, junto con sus números de parte, descripciones técnicas, etc.
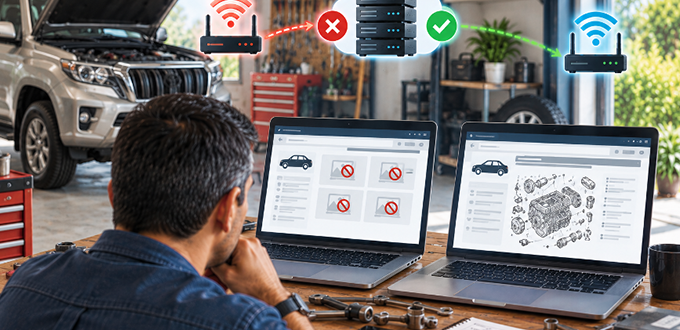
Sin embargo, un día me ocurrió algo diferente: los diagramas dejaron de aparecer.
(Acceso libre, no requiere suscripción)
La página continuaba funcionando, podía navegar por ella, consultar las descripciones e incluso ver los números de parte, pero las imágenes con los diagramas ya no estaban disponibles. Mi primera reacción fue pensar que se trataba de un problema del sitio.
Sin embargo, hice una prueba sencilla: me conecté a Internet utilizando otro proveedor, sin cambiar de dispositivo ni de ubicación y para mi sorpresa los diagramas volvieron a aparecer.
La situación era curiosa. Yo seguía siendo la misma persona, utilizaba la misma computadora y físicamente estaba en el mismo lugar. Lo único que había cambiado era mi proveedor de Internet y con ello, la dirección IP pública desde la cual accedía al sitio.
Decidí investigar qué podía estar ocurriendo. Según la información que pude encontrar, el fabricante de la marca de mi vehículo había enviado una notificación de “cese y desistimiento” al proveedor que alojaba el contenido por razones relacionadas con la propiedad intelectual de los diagramas. Como consecuencia, se habría implementado una restricción basada en la geolocalización de las direcciones IP, práctica conocida como GeoIP Blocking.
¿Y cómo funciona?
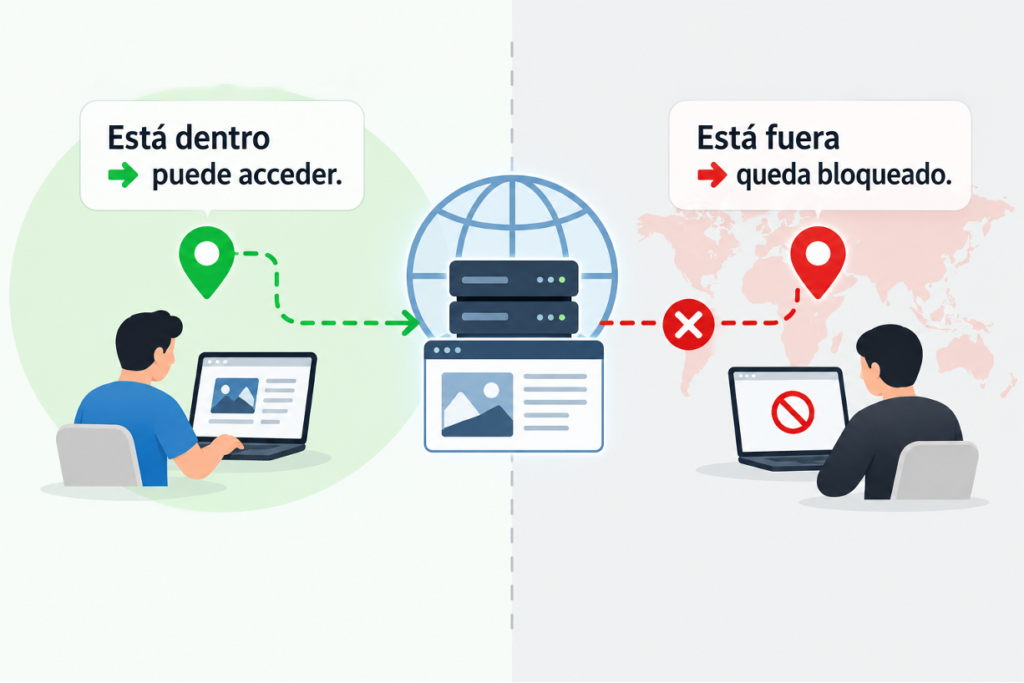
El sitio consulta información de geolocalización asociada a la dirección IP desde la cual recibe la conexión. A partir de esa información estima desde qué país se está accediendo y puede aplicar una regla relativamente sencilla:
Pero aquí aparece una distinción importante: la dirección IP no contiene por sí misma la ubicación geográfica exacta del usuario. Esa ubicación es una estimación construida a partir de información externa.
Eso explica la aparente contradicción de mi experiencia: yo nunca crucé una frontera. La ubicación atribuida a mi dirección IP, aparentemente, sí. Tampoco utilicé un VPN.
Este pequeño ejemplo me permite introducir un problema mucho más amplio: Internet no fue diseñado siguiendo las fronteras geográficas de los países. Sin embargo, determinadas medidas de bloqueo utilizan las direcciones IP y la ubicación que se les atribuye para intentar imponer esas fronteras en Internet.
Una dirección IP no tiene geografía propia
Las fronteras territoriales determinan dónde comienza y termina la jurisdicción de un Estado. Internet funciona de otra manera.
Las direcciones IPv4 e IPv6 permiten identificar interfaces y encaminar paquetes entre redes, pero no contienen un campo que indique el país, la ciudad o la ubicación física de una persona.
Para estimar esa ubicación se utilizan fuentes externas y bases de datos de geolocalización.
Aquí existe una diferencia importante. Los Registros Regionales de Internet, como LACNIC, mantienen información sobre las organizaciones que reciben y administran recursos de numeración. Sin embargo, el lugar donde está registrada una organización puede no necesariamente coincidir con el lugar donde sus direcciones IP están siendo utilizadas.
Un operador puede utilizar sus recursos en diferentes ciudades o países, trasladar infraestructura o prestar servicios regionalmente. Por eso, la información administrativa disponible mediante WHOIS o RDAP no debería interpretarse automáticamente como la ubicación de los usuarios de esas direcciones.
Las empresas de geolocalización utilizan distintas fuentes y metodologías para realizar sus estimaciones. Como consecuencia, una misma dirección IP puede aparecer asociada a lugares diferentes dependiendo de la base de datos consultada.
Los geofeeds buscan mejorar la calidad de la información de geolocalización al permitir que los propios operadores publiquen dónde utilizan sus prefijos IP. El RFC 8805 define el formato para publicar esta información, mientras que el RFC 9632, que reemplazó al RFC 9092, establece mecanismos para localizarla y utilizarla, incluyendo un esquema opcional basado en RPKI para autenticar los datos publicados.
LACNIC ha promovido el uso de geofeeds en América Latina y el Caribe como una herramienta para mejorar la precisión de la información sobre dónde se utilizan los recursos de numeración de Internet. Pero incluso aquí debemos mantener una distinción fundamental: un geofeed puede indicar dónde se utiliza un recurso de Internet; no convierte una dirección IP en una coordenada exacta ni identifica a la persona que está detrás de ella.
Cuando una estimación decide quién puede acceder
La geolocalización por IP puede tener usos perfectamente válidos y legítimos: seleccionar automáticamente un idioma, dirigir tráfico hacia infraestructura cercana, detectar anomalías o gestionar determinados derechos territoriales sobre contenidos. El problema aparece cuando una estimación geográfica se transforma en una decisión de acceso.
Si una plataforma considera que una dirección IP pertenece a un país determinado, puede permitir o impedir el acceso basándose en esa información. Si la estimación es incorrecta, también puede serlo la decisión.
Por eso conviene distinguir geolocalizar de bloquear. La geolocalización intenta estimar dónde se encuentra una conexión. El bloqueo es la decisión que se toma utilizando —entre otros posibles elementos— esa información.
El riesgo surge cuando tratamos la primera como una certeza para ejecutar la segunda.
Bloquear una IP puede significar bloquear mucho más
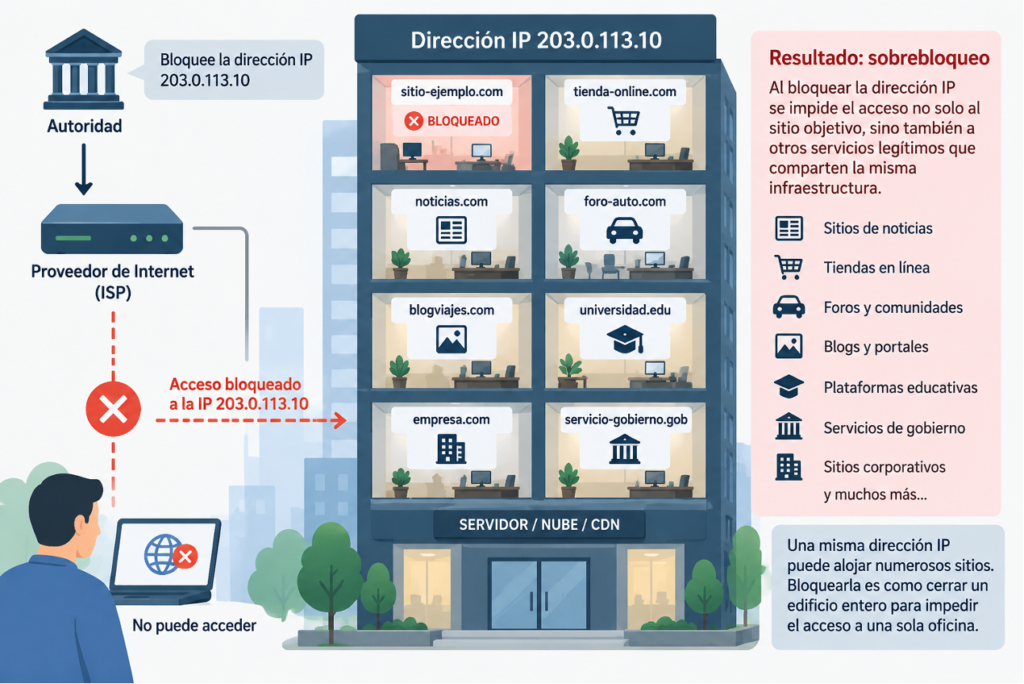
Existe además otro escenario diferente: una autoridad legal puede ordenar a un proveedor de Internet impedir el acceso a una dirección IP asociada con determinado sitio o servicio.
Aquí el bloqueo ya no ocurre porque el sitio considere que el usuario está dentro o fuera de determinado territorio. La restricción se aplica directamente en la red del proveedor. Pero una dirección IP no necesariamente representa un único sitio web.
En las actuales arquitecturas de nube, alojamiento compartido, proxys inversos y redes de distribución de contenido (CDN), numerosos dominios y servicios pueden compartir infraestructura e incluso direcciones IP.
¿Qué ocurre entonces si bloqueamos una dirección IP que también es utilizada por servicios que nada tienen que ver con el contenido que originó la medida?
Podemos terminar bloqueándolos también y, en consecuencia, sería como cerrar un edificio entero para impedir el acceso a una sola oficina.
Este fenómeno se conoce como “sobre bloqueo” y constituye uno de los principales riesgos de utilizar direcciones IP como mecanismo de restricción. Los RFC 7754 y 9505 analizan las limitaciones de distintos mecanismos de bloqueo y sus posibles efectos sobre terceros.
La pregunta, por tanto, no debería ser solamente “¿logramos bloquear el contenido?”, sino también “¿qué más estamos bloqueando inadvertidamente?”
Bloquear demasiado y aun así, no bloquear lo suficiente
Aquí aparece una de las paradojas de los bloqueos basados en direcciones IP. Por un lado, pueden resultar demasiado amplios: afectar otros sitios, servicios o usuarios que comparten infraestructura o direcciones. Por otro, no necesariamente impiden que quien realmente desea acceder al contenido pueda hacerlo mediante un cambio de red, VPN, proxy u otros mecanismos.
Una medida puede entonces bloquear demasiado a quienes no eran su objetivo y, al mismo tiempo, no bloquear lo suficiente a quienes sí lo eran.
Esto no significa que todo bloqueo sea improcedente. Gobiernos, tribunales, plataformas y titulares de derechos pueden perseguir objetivos legítimos relacionados con propiedad intelectual, fraude, ciberseguridad o cumplimiento de decisiones judiciales. Pero un objetivo legítimo no convierte automáticamente cualquier mecanismo técnico en una medida adecuada.
Una decisión que jurídicamente diga “impida el acceso a este contenido” puede terminar implementándose técnicamente como “bloquee esta dirección IP” y ambas cosas no son equivalentes.
Antes de implementar una medida de este tipo convendría preguntarse: ¿qué otros servicios utilizan esa infraestructura?, ¿cuántos usuarios podrían verse afectados?, ¿qué tan confiable es la geolocalización utilizada?, ¿existen alternativas más precisas?, ¿hay mecanismos para detectar y corregir errores?, ¿durante cuánto tiempo se mantendrá el bloqueo?
La necesidad, proporcionalidad, transparencia y mínima afectación no son solamente principios jurídicos. También deberían orientar la forma en que estas decisiones se implementan técnicamente.
Una señal, no una frontera
Una dirección IP puede aportar información útil sobre el origen de una conexión, pero no es una identidad, una ubicación exacta ni una frontera.
El desafío aparece cuando una estimación técnica se convierte en una decisión de acceso. Un bloqueo puede perseguir un objetivo legítimo y, sin embargo, afectar a usuarios o servicios que nada tienen que ver con aquello que se pretende restringir.
Mi experiencia con aquella página de diagramas es apenas un pequeño ejemplo: yo nunca cambié de país ni de ubicación. Bastó con cambiar de proveedor para que el sistema interpretará mi conexión de manera diferente.
Por eso, cualquier medida de bloqueo debería considerar no solo su objetivo y efectividad, sino también su precisión, proporcionalidad y posibles efectos sobre terceros.
Internet no fue diseñada siguiendo las fronteras de los países. Cuando intentamos imponerlas mediante medidas de bloqueo, debemos preguntarnos no sólo qué queremos dejar fuera, sino también quién puede quedar inadvertidamente del otro lado.
Kline, E., Duleba, K., Szamonek, Z., Moser, S., & Kumari, W. (2020). A format for self-published IP geolocation feeds (RFC 8805). Internet Engineering Task Force. https://www.rfc-editor.org/info/rfc8805/
Bush, R., Candela, M., Kumari, W., & Housley, R. (2024). Finding and using geofeed data (RFC 9632). Internet Engineering Task Force. https://www.rfc-editor.org/info/rfc9632/
Barnes, R., Cooper, A., Kolkman, O., Thaler, D., & Nordmark, E. (2016). Technical considerations for Internet service blocking and filtering (RFC 7754). Internet Architecture Board. https://www.rfc-editor.org/info/rfc7754/
Hall, J. L., Aaron, M. D., Andersdotter, A., Jones, B., Feamster, N., & Knodel, M. (2023). A survey of worldwide censorship techniques (RFC 9505). Internet Research Task Force. https://www.rfc-editor.org/info/rfc9505/
Las opiniones expresadas por los autores de este blog son propias y no necesariamente reflejan las opiniones de LACNIC.