Este artículo fue publicado originalmente en el blog de APNIC.
RPKI se ha convertido en la principal defensa de Internet contra el secuestro de rutas del protocolo BGP (Border Gateway Protocol). Al permitir que los operadores de red autoricen criptográficamente a los Sistemas Autónomos (AS) que pueden originar prefijos IP específicos, RPKI ayuda a prevenir una gran variedad de filtraciones accidentales, errores de configuración y algunos ataques de secuestro de rutas.
Cada vez que se crea, modifica, revoca o expira una Autorización de Origen de Ruta (ROA) puede que los routers que realizan la Validación de Origen de Rutas (ROV) deban reconsiderar sus decisiones de enrutamiento. Después, estas decisiones pueden propagarse a través de BGP, generando más actualizaciones de este protocolo. En otras palabras, RPKI introduce una nueva categoría de eventos que potencialmente pueden desencadenar cambios del enrutamiento en toda Internet.
(Acceso libre, no requiere suscripción)
Esto plantea la siguiente inquietud: ¿Podría el creciente despliegue de RPKI convertirse en una amenaza para la estabilidad del enrutamiento? Para responder a esta pregunta, analizamos más de 11 años de datos de RPKI y BGP, midiendo qué parte de la actividad de enrutamiento se puede asociar con cambios relacionados con RPKI.
RPKI está creciendo rápidamente
Para entender la importancia de nuestra pregunta sobre el impacto de RPKI en el enrutamiento, podemos observar cuánto ha cambiado el ecosistema de RPKI a lo largo del tiempo.
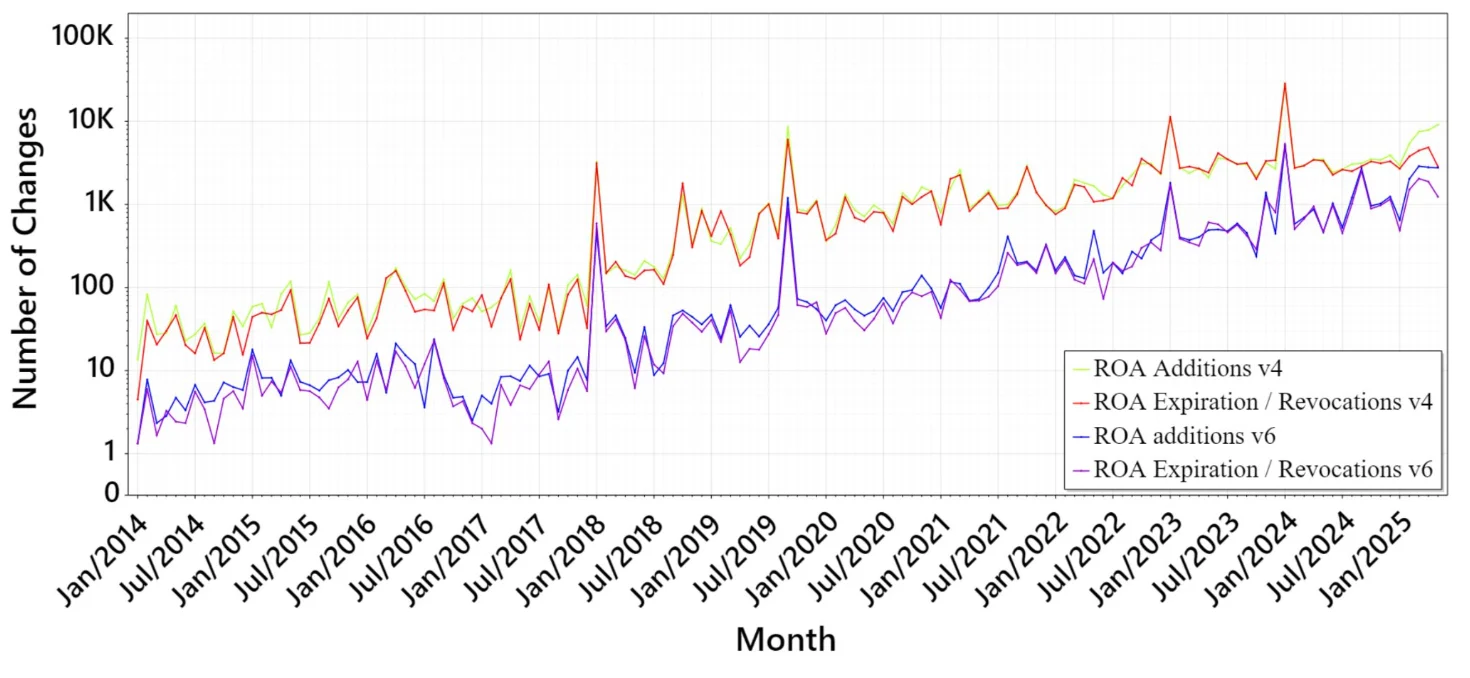
Figura 1: Número de adiciones, expiraciones y revocaciones de ROA en el Archivo de RIPE entre 2014 y 2025.
La Figura 1 muestra la evolución de los cambios en RPKI observados entre 2014 y 2025. La cantidad de creaciones, expiraciones y revocaciones de ROA ha aumentado significativamente a lo largo de los años, tanto para IPv4 como para IPv6.
Esta tendencia refleja la creciente adopción de RPKI por parte de los operadores de red y la mayor cantidad de espacio de direcciones protegido por ROA. Las iniciativas regulatorias y las mejores prácticas del sector están acelerando aún más este despliegue.
La consecuencia es clara: si cada cambio en RPKI tiene el potencial de desencadenar actualizaciones del enrutamiento, entonces un número cada vez mayor de cambios en RPKI podría traducirse en un rápido aumento de la actividad de BGP.
Nuestro estudio busca determinar si esta actividad de BGP sigue siendo insignificante o si adquiere relevancia operativa.
Creación de una máquina del tiempo de RPKI que abarca 11 años
Medir el impacto de RPKI en el BGP es más complejo de lo que podría parecer a primera vista.
El primer desafío es identificar los momentos en los que RPKI puede influir realmente en el enrutamiento. Crear o revocar un ROA no se traduce automáticamente en un cambio de enrutamiento. Lo que importa es si cambia el conjunto de autorizaciones que ven los routers. A estos momentos los llamamos “eventos RPKI”. Un evento RPKI se produce cuando una autorización validada (VRP) pasa a estar disponible o desaparece, lo que potencialmente puede modificar el estado de validación, influir en las decisiones de enrutamiento y, por lo tanto, desencadenar uno o más anuncios BGP.
El segundo desafío es la visibilidad histórica. Si bien es posible observar en detalle la actividad reciente de RPKI, para obtener una perspectiva comparable que abarque más de una década es necesario reconstruir los eventos a partir de datos de archivo.
Para abordar estos desafíos, desarrollamos una metodología que combina información histórica de RPKI con mediciones de actualizaciones de BGP.
En primer lugar, reconstruimos los eventos RPKI a partir de los conjuntos de datos disponibles.
Después, para cada evento RPKI, identificamos las actualizaciones de BGP que ocurrieron durante el periodo de convergencia correspondiente. Cabe señalar que seleccionamos un umbral conservador para el periodo de convergencia y consideramos todas las actualizaciones dentro de esa ventana de tiempo como relacionadas con RPKI, lo que quizás haya dado lugar a una sobreestimación del volumen total.
Por último, comparamos el volumen de actualizaciones medido después de un evento RPKI con el volumen total de actualizaciones de BGP observadas en Internet.
Nuestra metodología creó una “máquina del tiempo” que abarca 11 años y nos permite seguir la evolución del impacto de RPKI en el enrutamiento desde los inicios de su despliegue hasta la actualidad.
Datos del Archivo de RIPE y de Flutter
El estudio se basa en dos fuentes de datos de RPKI complementarias.
La primera es el Archivo RPKI de RIPE, que contiene instantáneas históricas a partir de los primeros años del despliegue de RPKI. Su principal ventaja es su cobertura, ya que permite analizar más de una década de historial operativo. Su limitación es que registra instantáneas diarias, no directamente eventos RPKI. Esto significa que es posible que algunos cambios de corta duración no sean visibles.
La segunda fuente es RPKI-Flutter, una plataforma más reciente que recopila eventos RPKI directamente de múltiples validadores distribuidos geográficamente con una frecuencia de recopilación mucho mayor. Flutter ofrece una visión más precisa de la actividad actual de RPKI, pero solo para un periodo relativamente reciente, a partir de 2024. Dado que ninguna de las dos fuentes por sí sola ofrece tanto cobertura a largo plazo como visibilidad de eventos de alta fidelidad, usamos Flutter como referencia para validar la metodología de reconstrucción de eventos sobre la base del Archivo de RIPE.
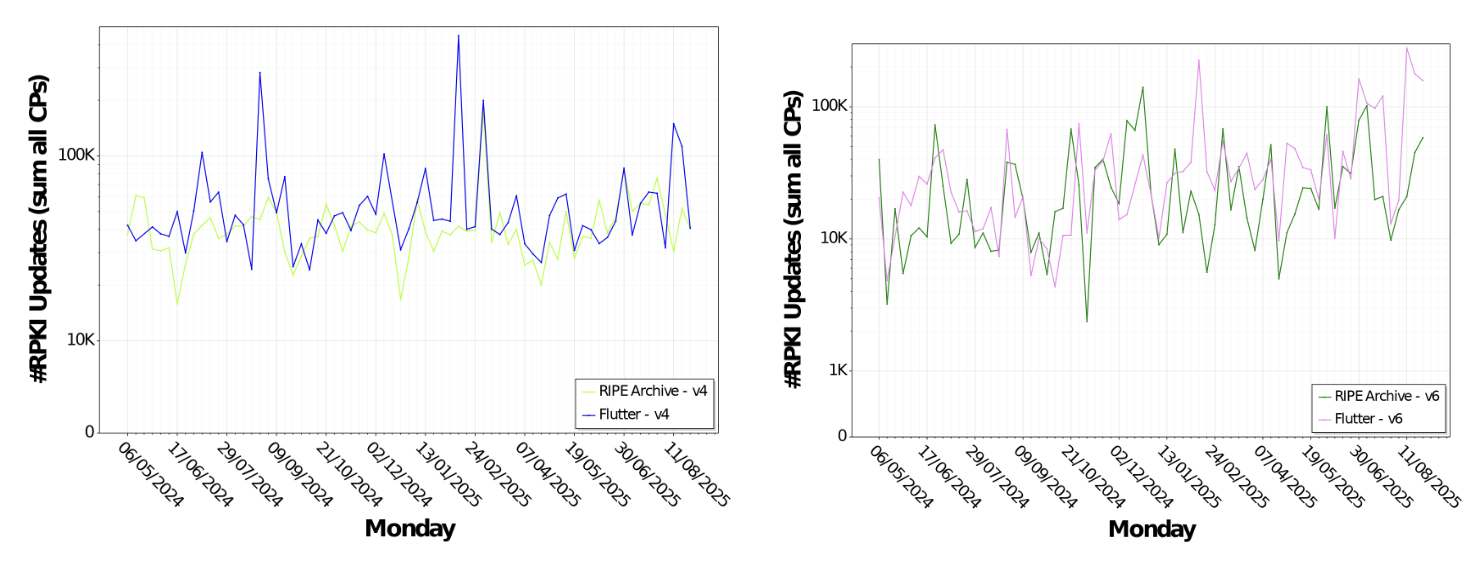
Figura 2 (a – b): Comparación entre el número de actualizaciones relacionadas con RPKI observadas usando eventos de Flutter y usando eventos del Archivo de RIPE en el periodo comprendido entre mayo de 2024 y agosto de 2025 para IPv4 (a) e IPv6 (b).
La Figura 2 compara el número de actualizaciones de BGP relacionadas con RPKI identificadas usando eventos obtenidos del Archivo y eventos observados por Flutter durante el periodo en que ambos conjuntos de datos se superponen.
Los volúmenes de actualizaciones resultantes son sorprendentemente similares. Esta observación sugiere que la metodología basada en el Archivo proporciona una estimación confiable de la actividad histórica de enrutamiento inducida por RPKI, lo que nos permite ampliar el análisis mucho más allá del periodo cubierto por Flutter.
RPKI no es una fuente perjudicial de ruido en BGP
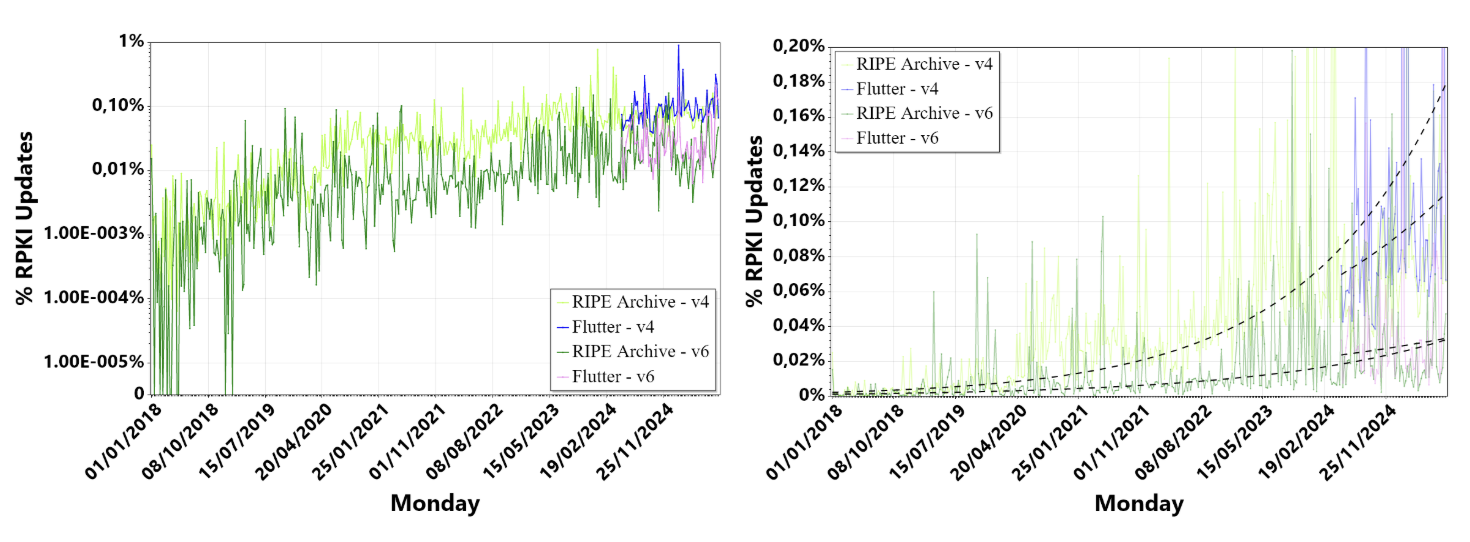
El principal resultado del trabajo se resume en la Figura 3.
Figura 3 (a – b): Línea de tiempo que muestra el porcentaje de actualizaciones relacionadas con RPKI (a) en escala logarítmica y (b) en escala lineal sin picos y con curvas de regresión exponencial superpuestas.
Las figuras muestran el porcentaje de todas las actualizaciones de BGP observadas que pueden asociarse a eventos RPKI a lo largo del tiempo. Aunque este porcentaje claramente aumenta, sigue siendo extremadamente pequeño en comparación con el volumen total de actividad BGP.
Incluso utilizando metodologías que tienden a sobreestimar el número de actualizaciones inducidas por RPKI, la contribución observada se mantiene muy por debajo del 1 % del volumen total de actualizaciones de BGP.
Por otro lado, los datos revelan una clara tendencia ascendente. A medida que más espacio de direcciones queda protegido por RPKI y más redes implementan ROV, también aumenta la actividad de enrutamiento relacionada con RPKI. Este crecimiento se puede ver tanto en los datos históricos basados en el Archivo como en las mediciones más recientes de Flutter.
Lo importante es que, si bien la tendencia es creciente, la contribución absoluta sigue siendo muy pequeña.
¿De qué debería preocuparse?
Desde el punto de vista operativo, los resultados son tranquilizadores.
En primer lugar, el estudio aporta evidencia de que en la actualidad RPKI no constituye una fuente significativa de ruido en BGP. Si bien los eventos RPKI pueden dar lugar a actualizaciones de enrutamiento, el volumen resultante es insignificante.
En segundo lugar, los resultados sugieren que los operadores no deberían considerar la estabilidad del enrutamiento como un gran obstáculo para el despliegue de RPKI. Siempre que los ROA se gestionen correctamente y se sigan las mejores prácticas operativas, la carga adicional de enrutamiento introducida por RPKI parece ser muy pequeña.
Sin embargo, la historia no termina aquí. El aumento de las actualizaciones relacionadas con RPKI sigue de cerca el crecimiento del propio despliegue de RPKI y la tendencia observada en ambos casos es ascendente. A medida que se generaliza el despliegue de ROV, el impacto operativo de RPKI podría seguir evolucionando. Por esta razón, un monitoreo constante sigue siendo importante. La buena noticia es que, luego de analizar más de once años de mediciones, podemos concluir que los beneficios de RPKI en materia de seguridad hoy en día se obtienen con un impacto muy reducido en la estabilidad del enrutamiento.
Los lectores interesados en la metodología, los conjuntos de datos y los análisis detallados pueden consultar los resultados completos en nuestro trabajo.
Las opiniones expresadas por los autores de este blog son propias y no necesariamente reflejan las opiniones de LACNIC.