A Internet é uma vasta coleção de infraestruturas interconectadas, compostas principalmente roteadores e organizadas em Sistemas Autônomos (AS). Para encaminhar pacotes entre redes, em geral é necessário um protocolo de roteamento. O Protocolo de Gateway da Borda (Border Gateway Protocol ou BGP) é um protocolo de roteamento interdomínio amplamente adotado, enquanto, dentro dos limites administrativos de uma rede, outros protocolos são usados.
No entanto, o roteamento na Internet não está isento de possíveis anomalias; uma delas é o loop de roteamento (routing loop) Um loop de roteamento acontece quando um pacote não consegue atingir seu destino porque é encaminhado repetidamente ao longo de um segmento da rota até ser descartado, para evitar o consumo desnecessário dos recursos da rede.
Os loops de roteamento constituem uma ameaça significativa à estabilidade do roteamento regional, uma vez que impactam negativamente o desempenho da rede provocando perda de pacotes, gerando tráfego desnecessário e aumentando a latência de transmissão.
(Acesso livre, não requer assinatura)
Neste artigo, exploramos o comportamento de roteamento na República Dominicana. Para isso, foram analisados 1476 prefixos IPv4 anunciados pelos 197 AS que operam no país, a fim de identificar possíveis loops de roteamento.
É possível observar loops de roteamento nas rotas da Internet na República Dominicana?
Neste estudo, consideramos que existe um possível loop de roteamento quando nossas medições de traceroute revelam sequências repetidas e periódicas de saltos. Para coletar as medições, adotamos a seguinte metodologia.
Em primeiro lugar, para cada um dos 1476 prefixos IPv4 anunciados pelos 197 AS registrados na República Dominicana, enviamos sondas ICMP para pelo menos 40 endereços IP diferentes dentro do prefixo. Essas sondas foram geradas por meio da biblioteca Scapy. Para cada prefixo analisado no qual pelo menos um endereço IP gerou uma resposta ICMP Time Exceeded (tempo excedido), registramos o endereço IP que desencadeou a resposta e selecionamos aleatoriamente outro endereço IP do mesmo prefixo. Seguindo esse procedimento, obtivemos um conjunto de 234 endereços IP para medições adicionais de traceroute.
Em segundo lugar, agendamos um conjunto de traceroutes no RIPE Atlas. Especificamente, usamos a sonda 60205 do RIPE Atlas, conectada por meio do AS6400 (Claro Dominicana), um dos sistemas autônomos (AS) com melhor conectividade do país segundo o Eyeball Rank. Também realizamos testes a partir da sonda 32174, conectada por meio do AS267705. Isso forneceu dois pontos de observação diferentes e nos permitiu avaliar se um loop de roteamento era observável apenas a partir de redes de origem específicas.
Em terceiro lugar, realizamos traceroutes baseados tanto em ICMP quanto em TCP. O uso de dois mecanismos de sondagem diferentes por traceroute nos permitiu comparar as rotas observadas e identificar loops que poderiam depender do tipo de tráfego que está sendo encaminhado. Isso é particularmente útil para detectar casos potencialmente associados ao roteamento baseado em políticas (Policy-Based Routing ou PBR), em que as decisões de encaminhamento podem diferir de acordo com as características do tráfego.
Por fim, verificamos novamente os candidatos a loop usando traceroutes customizados, executados por meio de diferentes sites como NetKitBox e DNS-checker; também repetimos os testes em diferentes momentos para verificar se o loop persistia.
O que as medições revelam.
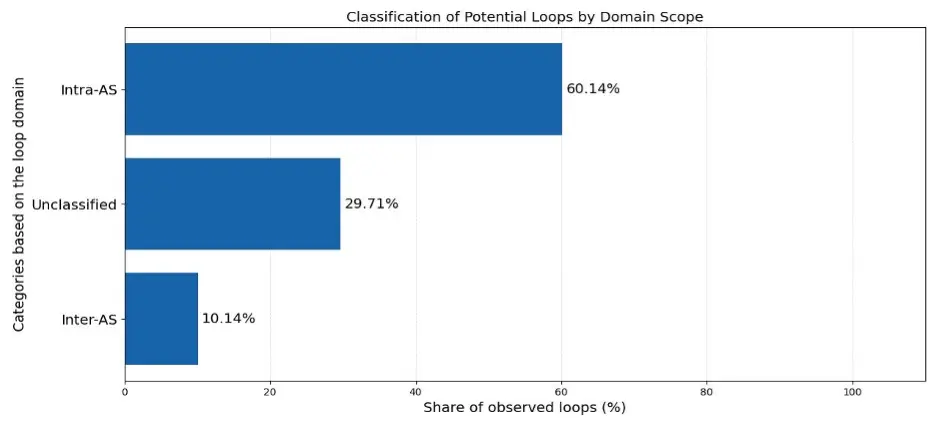
Com base nas medições coletadas, identificamos pelo menos 138 casos que apresentavam padrões de encaminhamento consistentes com potenciais loops de roteamento. Desse total, 24 apresentaram um ciclo de loop intra-AS e 14, um ciclo de loop inter-AS. Os 100 casos restantes continham endereços IP privados dentro do ciclo observado, que não podem ser mapeados diretamente para um AS ou respostas de tempo limite intermediárias que impediram a identificação confiável do AS.
No entanto, se adotarmos o critério de que um loop é do tipo intra-AS quando o último salto público antes do segmento do ciclo com endereços privados e o prefixo de destino pertencem ao mesmo ASN, o número de casos intra-AS aumenta para 83. Segundo este critério, 41 casos permanecem sem classificação.
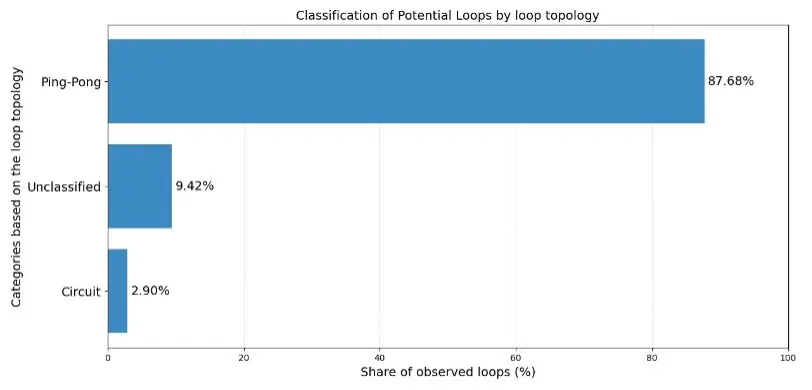
Do outro lado, com base na topologia do ciclo do loop, classificamos os casos como Ping-Pong, Circuit ou Unclassified. Ping-Pong refere-se aos casos em que os pacotes oscilavam entre dois saltos, enquanto que os loops do tipo Circuit envolvem ciclos de mais de dois saltos. A grande maioria dos casos sao loops do tipo Ping-Pong. A topologia do loop é importante porque ajuda a deduzir a sua causa potencial.
Os resultados estão resumidos nas figuras a seguir.
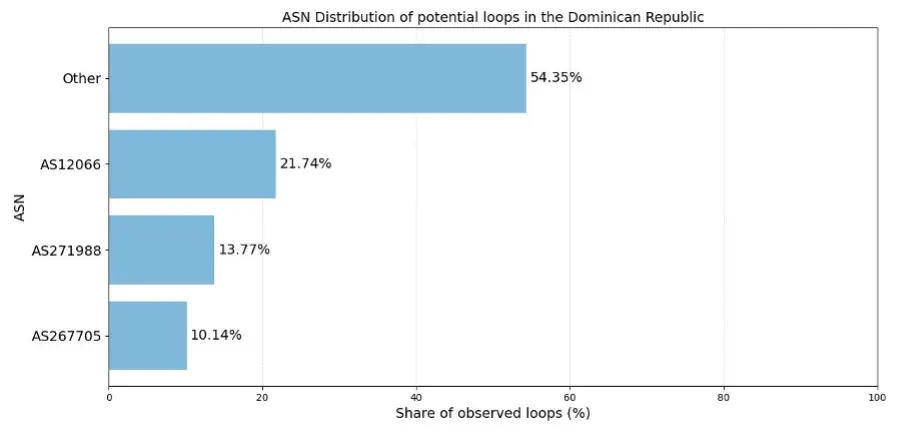
Por fim, a figura a seguir ilustra a distribuição dos loops observados de acordo com o ASN de destino. Isso demonstra que os possíveis loops observados não se limitam a um único AS de destino.
A tabela a seguir apresenta identificadores de medição representativos do RIPE Atlas.
Categorias
ID de medição do RIPE Atlas
Intra-AS
215333649 (dst: 186.120.15.1)
Inter-AS
215329771 (dst: 45.186.15.13)
Escopo não classificado
215329032 (dst: 45.85.180.20)
Ping-Pong
215329771 (dst: 45.186.15.13)
Circuito
215330052 (dst: 45.186.14.16)
Topologia de loop não classificada
215326566 (dst: 38.127.196.12)
O que isso significa para o roteamento da Internet na República Dominicana
Os resultados obtidos demonstram que as anomalias de encaminhamento podem perdurar ao longo do tempo, em vez de surgirem apenas como eventos de convergência de curta duração.
Para os operadores de rede regionais, este estudo pode auxiliar na solução de problemas ao identificar os roteadores, prefixos e rotas associados a comportamentos anômalos de encaminhamento. Para os pesquisadores da Internet, oferece uma metodologia prática para estudar a resiliência de roteamento e as falhas operacionais em escala regional.
As opiniões expressas pelos autores deste blog são próprias e não refletem necessariamente as opiniões de LACNIC.