E se uma senha exageradamente longa permitisse o acesso a uma conta que não tem senha? Parece brincadeira, mas foi notícia na semana passada no mundo OpenSSH.
No dia 5 de novembro, o OpenSSH publicou a versão 10.6p2 com uma correção crítica para sistemas Linux com musl e PAM desativado. A falha é conhecida como *sshole, possui o identificador CVE-2026-123158 e uma pontuação CVSS de 8.1. Quem reportou foi Özgün Kültekin, de Wakefield.
As contas sem senha usável contêm um asterisco em /etc/shadow. Como explica a Help Net Security, quando a biblioteca musl recebe uma senha de mais de 256 bytes, a função crypt() falha e devolve também um asterisco. O daemon sshd compara, ambos coincidem, e deixa passar.
(Acesso livre, não requer assinatura)
Segundo o resumo de Invadel, é preciso que quatro condições ocorram simultaneamente:
O sshd roda sobre musl e sem PAM, assim como o pacote padrão de alpine.
A autenticação por senha está habilitada, que é o valor padrão.
A conta atacada tem exatamente um asterisco em /etc/shadow.
Outra conta local tem um hash de senha SHA-crypt.
As distribuições com glibc, como Debian ou Ubuntu, não são afetadas.
Há um detalhe importante: o usuário root só aceita senha se um administrador tiver configurado PermitRootLogin yes. O risco mais concreto está no usuário alpine das imagens oficiais para a nuvem, que pode se tornar root com doas sem senha.
Segundo o resumo de Invadel, é preciso que quatro condições ocorram simultaneamente:
O sshd roda sobre musl e sem PAM, assim como o pacote padrão de alpine.
A autenticação por senha está habilitada, que é o valor padrão.
A conta atacada tem exatamente um asterisco em /etc/shadow.
Outra conta local tem um hash de senha SHA-crypt.
As distribuições com glibc, como Debian ou Ubuntu, não são afetadas.
Há um detalhe importante: o usuário root só aceita senha se um administrador tiver configurado PermitRootLogin yes. O risco mais concreto está no usuário alpine das imagens oficiais para a nuvem, que pode se tornar root com doas sem senha.
Pouco depois, Previdian relatou uma primeira tentativa menos de nove horas após a publicação do CVE. Até 8 de novembro, registrava 20 tentativas a partir de 13 endereços IP.
Então, fizemos a pergunta óbvia: isso estava chegando também à nossa região?
O que vimos em nossa honeynet
No CSIRT do LACNIC operamos uma rede de honeypots Cowrie na América Latina e o Caribe. O Cowrie simula um servidor SSH e registra as credenciais que recebe. Portanto, buscamos senhas de 257 caracteres ou mais nos sensores já integrados à nossa plataforma de análise.
Alguns resultados pareciam conexões TLS registradas como credenciais binárias, com um tamanho inflado pela forma como são armazenadas. Portanto, a primeira tarefa foi limpar.
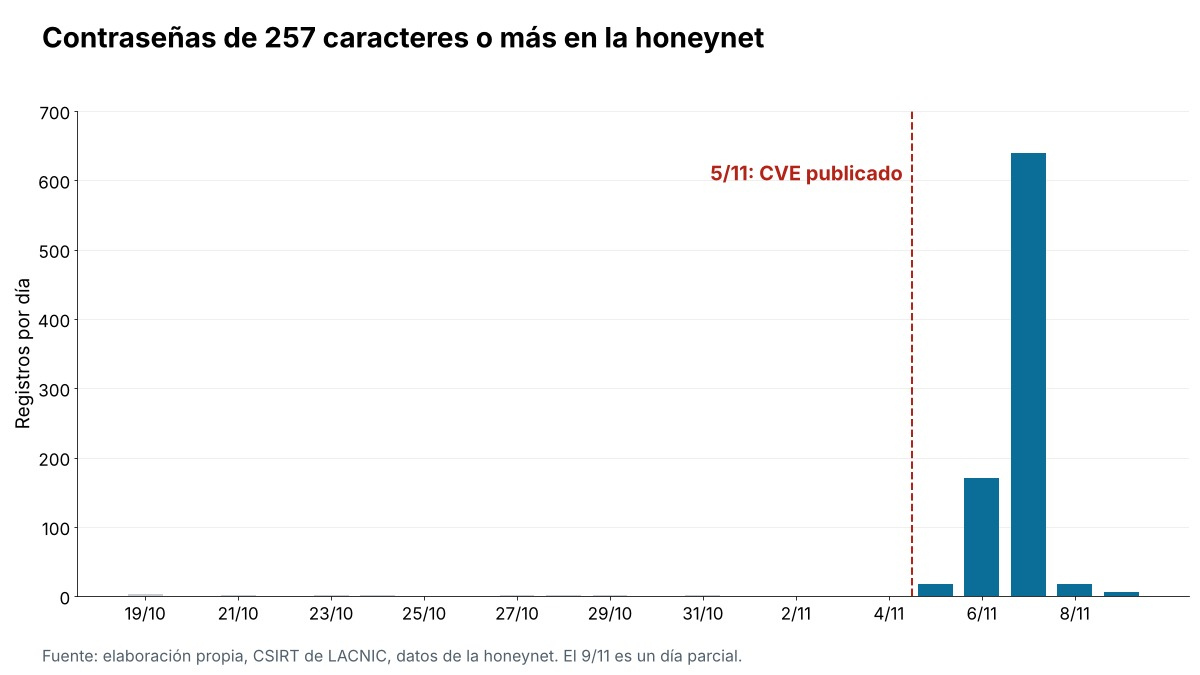
Entre 19 e 31 de outubro, houve apenas 12 registros longos, e os que analisamos eram esse ruído. De 1º a 4 de novembro, nenhum. Desde o dia 5 de novembro, surgiram 852 registros, com um pico de mais de 600 no dia 7.
Desses 852, 849 eram senhas em texto, cada uma em uma sessão SSH diferente.
666 mediam exatamente 257 caracteres, o mínimo para desencadear a falha.
768 começavam com letras A repetidas.
773 apontavam para root e 52 para alpine.
Esse último dado chama a atenção: a grande maioria das tentativas foi direcionada ao usuário root, que, em um alpine padrão, não aceita senha, e muito poucos ao usuário alpine. Quem faz varreduras em grande escala não costuma afinar muito o objetivo.
Um único endereço IP concentrou a maioria das sessões. Outros distribuíram suas tentativas entre muitos sensores. Entre os mais ativos, o primeiro surgiu às 17:17 UTC do dia 5 de novembro, cerca de uma hora e meia após a publicação do CVE.
O que fizeram uma vez dentro?
Como Cowrie os deixou passar, pudemos observar o passo seguinte. Do total de sessões, quase metade terminou sem executar nada, o que é previsível se estivessem apenas validando o acesso. As outras sim executaram comandos, e observamos quatro comportamentos:
Reconhecimento com netstat, leitura de /proc/net/tcp e marcadores para comprovar se a shell era real.
Download de um script que elimina processos rivais, inclusive ocultos, e tenta instalar um bot para 15 arquiteturas, com a tag alpine. EmVirusTotal, 30 de 61 motores detectam o script, e este já tinha sido analisado antes de o CVE ser publicado. Seubinário para x86_64 aparece rotulado como gafgyt/mirai.
Persistência salvando dois arquivos em cada sensor. Nos casos que verificamos, tratava-se de um par de chaves SSH, o que sugere um acesso preparado para cada vítima. Em alguns, além disso, tentou-se abrir um túnel SSH reverso para o mesmo IP a partir do qual tinha entrado.
Cada comportamento veio de origens diferentes. Não podemos afirmar quem está por trás, mas não parece uma campanha única.
O que é recomendável fazer
Se você administra sistemas com musl ou usa imagens baseadas no alpine com sshd, recomendamos:
1. Atualizar e reiniciar
Instale o OpenSSH 10.6p2 ou o pacote corrigido da sua distribuição e reinicie o sshd, já que o processo em execução continua usando o binário anterior.
2. Aplicar patch caso não consiga atualizar
Desabilita a autenticação por senha usando PasswordAuthentication no, conforme solicitado por Damien Miller, do OpenSSH.
3. Revisar
Procure por Accepted password for em contas sem senha e verifique o authorized_keys, usuários recentes e o uso de doas, conforme recomendado pelo alpine.
Bastaram apenas algumas horas para passar de um aviso público para tráfego real em sensores da nossa região. Mas o que mais chamou a nossa atenção foi o script inicial, que já existia antes do CVE.
Os operadores desta botnet apenas alteraram o acesso inicial, uma das táticas da matriz ATT&CK do MITRE. O restante da cadeia eles já o tinham montado.
Gráfico 1 Senhas de 257 caracteres ou mais registradas por dia na honeynet. O dia 9 de novembro é um dia parcial. Crédito: elaboração própria, CSIRT do LACNIC.